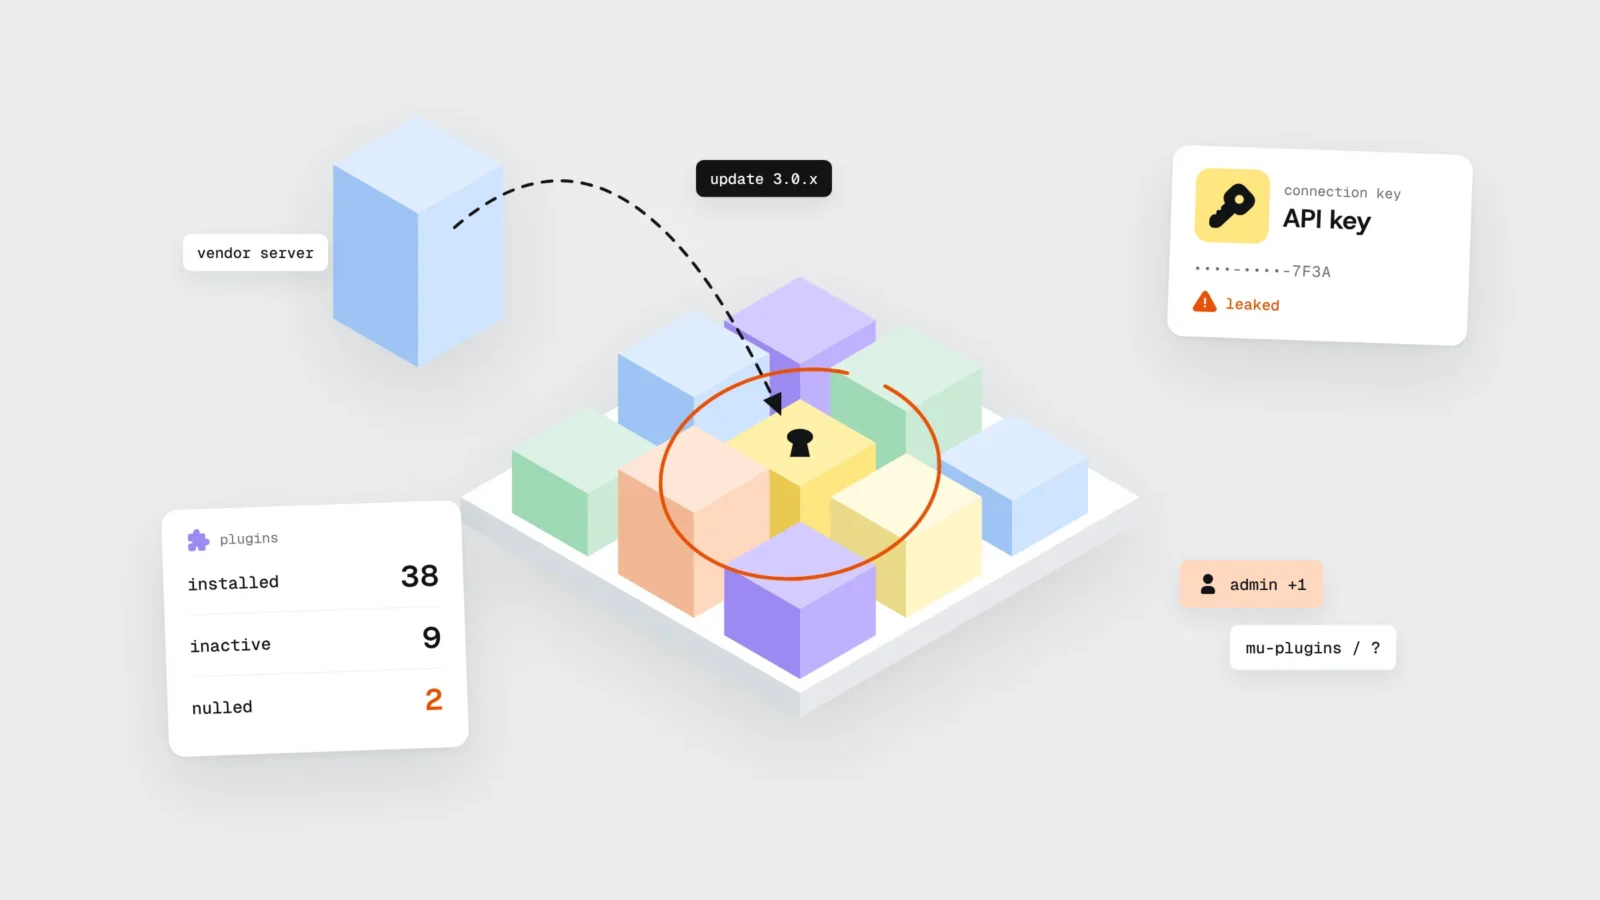
WordPress lapas drošības risks gandrīz vienmēr ir spraudņos, un pats WordPress kodols ir mazākā problēma. Patchstack dati par 2025. gadu: no 11 334 jaunatklātām ievainojamībām 91 % bija spraudņos, 9 % tēmās, un kodolā visa gada laikā atrastas tikai 6, visas zemas prioritātes. 2026. gada oktobrī vienā nedēļā notika divi piegādes ķēdes uzbrukumi: maksas SEO spraudņa Rank Math PRO versiju 3.0.123 apmēram 11 stundas izplatīja ar ļaunatūru no paša izstrādātāja sistēmas, bet rezerves kopiju spraudņa UpdraftPlus izstrādātājam nozagtās savienojuma atslēgas izmantoja, lai vietnēs ieliktu slēptas “sētas durvis”. Abos gadījumos lapu īpašnieki bija rīkojušies pareizi. Pasargā mazāks spraudņu skaits, tikai oficiāli avoti, pārskatītas piekļuves un rezerves kopija ārpus servera. Zemāk ir pārbaude, ko varat izdarīt 40 minūtēs, un piemērs ar viesu namu Jūrmalā.
Jaunākais par spraudņu incidentiem
Svarīgākie notikumi 2026. gada oktobrī. Jaunākais ieraksts ir augšā.
- 29.10.2026
- TeamUpdraft papildināja paziņojumu: atrastas arī vietnes, kas uzlauztas incidenta laikā, bet neuzrāda acīmredzamas pazīmes. Pārbaude jāveic arī tad, ja lapa izskatās normāli.
- 19.10.2026
- Iznāca UpdraftPlus 1.26.13 (bezmaksas) un 2.26.13 (Premium), kas automātiski atsauc skartās UpdraftCentral atslēgas. Patchstack saskaitīja 99 dažādus viltus spraudņu nosaukumus, ar kuriem uzbrucējs ielika sētas durvis.
- 18.10.2026
- TeamUpdraft konstatēja, ka 17.-18. oktobrī kāds piekļuvis teamupdraft.com klientu datubāzei, kurā bija arī UpdraftCentral, UpdraftVault un UpdraftClone savienojuma atslēgas. Pirmos uzbrukumus ar tām Patchstack reģistrēja tās pašas dienas pēcpusdienā.
- 17.10.2026
- Rank Math PRO 3.0.123 incidentam piešķirts CVE-2026-111862 ar CVSS vērtējumu 9,8 no 10.
- 16.10.2026
- Rank Math paziņoja par ļaunatūru PRO 3.0.123 versijā, izņēma inficētos failus un izlaida tīru versiju 3.0.124.
Kas notika 2026. gada oktobrī
Rank Math ir viens no populārākajiem WordPress SEO spraudņiem, tā bezmaksas versija no wordpress.org darbojas vairāk nekā 4 miljonos vietņu. No 15. oktobra plkst. 23.02 līdz 16. oktobra plkst. 10.12 pēc Rīgas laika izstrādātāja lejupielādes un atjauninājumu sistēma izplatīja maksas versiju PRO 3.0.123 ar iebūvētu ļaunatūru. Pēc aktivizēšanas tā ierīkoja pastāvīgu piekļuvi lapai, pie katra apmeklējuma atjaunoja slēptās sētas durvis un varēja nolasīt datubāzes paroles un API atslēgas, kas glabājas serverī.
Rank Math inficētos failus izņēma un izlaida versiju 3.0.124. Izstrādātājs brīdina, ka ar spraudņa deaktivizēšanu nepietiek: lapa, kurā 3.0.123 bija aktivizēta, jāuzskata par uzlauztu un jāatjauno no kopijas, kas izveidota pirms 15. oktobra. Bezmaksas versija nebija skarta. Cik klientu saņēma inficēto versiju un kā faili nonāca izstrādātāja sistēmā, Rank Math līdz šim nav atklājis.
Divas dienas vēlāk, 17.-18. oktobrī, kāds piekļuva TeamUpdraft vietnei. Šis uzņēmums izstrādā UpdraftPlus, populārāko WordPress rezerves kopiju spraudni ar vairāk nekā 4 miljoniem instalāciju. Pats spraudnis un tā lejupielādes palika tīras. Uzbrucējs ieguva klientu datubāzi, kurā bija arī UpdraftCentral savienojuma atslēgas. UpdraftCentral ir panelis, no kura pārvalda daudzas vietnes vienlaikus, un atslēga ļauj vietnei sūtīt komandas.
Ar nozagtajām atslēgām uzbrucējs vietnēs instalēja viltus spraudņus ar nosaukumiem, kas atgādina apkopes vai ātruma rīkus. Spraudnis izveidoja slēptu kontu ar administratora tiesībām, kas lietotāju sarakstā izskatās kā parasts redaktors. Pēc BleepingComputer aplēsēm UpdraftCentral atslēga ir apmēram 10 % UpdraftPlus vietņu, tātad potenciāli skartas varētu būt līdz 400 000 lapu.
Tā izskatās piegādes ķēdes uzbrukums. Uzbrūk izstrādātājam vai viņa infrastruktūrai, un ļaunatūra nonāk lapās pa ceļu, kuram īpašnieks uzticas: oficiālu atjauninājumu vai pārvaldības paneli.
Aprīļa gadījums: spraudņi, kurus kāds nopirka
2026. gada pavasarī bija vēl viens ceļš. Izstrādātājs EssentialPlugin kopš 2015. gada wordpress.org katalogā bija publicējis vairāk nekā 30 bezmaksas spraudņus. 2025. gada sākumā uzņēmumu caur tirdzniecības platformu Flippa nopirka jauns īpašnieks. Augustā iznāca atjauninājums, kura aprakstā bija minēta tikai saderības pārbaude ar jauno WordPress versiju, bet kodā bija paslēptas sētas durvis.
Tās gulēja apmēram astoņus mēnešus un ieslēdzās 2026. gada 5.-6. aprīlī. WordPress.org 7. aprīlī slēdza visus 31 spraudni un nākamajā dienā izsūtīja piespiedu atjauninājumu, kas sētas durvis atslēdza. Kodu, kas jau bija ierakstīts lapu wp-config.php failā, šis atjauninājums neiztīrīja. Anchor Hosting, kas incidentu atklāja, norāda vēl vienu detaļu: WordPress.org lietotājiem neziņo, ja spraudnis maina īpašnieku.
Kāpēc risks ir spraudņos, ne WordPress kodolā
Patchstack ziņojumā par 2025. gadu WordPress ekosistēmā atklātas 11 334 jaunas ievainojamības, par 42 % vairāk nekā gadu iepriekš. 91 % no tām bija spraudņos, 9 % tēmās. WordPress kodolā gada laikā atrastas 6, visas novērtētas kā zemas prioritātes. 46 % ievainojamību publiskošanas brīdī izstrādātājam vēl nebija labojuma.
Maksas spraudņi nav drošāki par bezmaksas. Tie veidoja 29 % ziņojumu, un 76 % no tiem bija izmantojami reālos uzbrukumos. Zināmu, uzbrucēju jau izmantotu ievainojamību maksas komponentos bija apmēram trīs reizes vairāk. Mūsuprāt, daļēji tāpēc, ka maksas kodu redz un pārbauda mazāk cilvēku.
Otra problēma ir ātrums. Visvairāk uzbruktajām ievainojamībām mediānais laiks līdz masveida izmantošanai bija 5 stundas, un apmēram puse augstas ietekmes ievainojamību izmantotas pirmajās 24 stundās. Ja lapā neviens neseko atjauninājumiem, ar nedēļas nogali pietiek.
Izņēmumi ir. Oktobra PHP2Shell ievainojamība bija pašā PHP, un tur spraudņu atjaunināšana nepalīdzēja. Ikdienā tomēr lielāko daļu risku nosaka tas, kas instalēts mapē wp-content/plugins.
Četras vietas, kur lapā slēpjas spraudņu risks
Šis saraksts ir mūsu novērojums no lapu pārņemšanas pārbaudēm.
- Nelegāli lejupielādēti (nulled) maksas spraudņi. Forumos un “GPL klubos” maksas spraudņus piedāvā bez licences. Tādai kopijai nav oficiālo atjauninājumu, un nevar zināt, vai kodā kaut kas nav pielikts. Sucuri 2025. gada izmeklēšanā par novirzīšanas ļaunatūru nelegālus spraudņus un tēmas min starp iespējamiem ielaušanās ceļiem. Licence gadā bieži maksā 50-100 €.
- Neaktīvi un pamesti spraudņi. Neaktīvs spraudnis joprojām ir serverī, un daļa ievainojamību darbojas arī tad, ja tas nav ieslēgts. Spraudnis, kas nav atjaunināts gadiem vai ir slēgts wordpress.org katalogā, labojumu vairs nesaņems.
- Licenču atslēgas un savienojumi. Maksas spraudņu licences, vairāku vietņu pārvaldības paneļi, API atslēgas e-pastam, maksājumiem un mākoņkrātuvei. Katra atslēga ir durvis jūsu lapā, un tās kopija glabājas kāda cita datubāzē. Oktobrī atslēgas nozaga izstrādātājam, lapu īpašniekiem neko nedarot.
- Piekļuves. Bijušā izstrādātāja administratora konts, viena parole trim cilvēkiem, hostinga panelis bez divpakāpju autentifikācijas, licences konts izstrādātāja vietnē ar to pašu paroli kā e-pastam. TeamUpdraft incidentā noplūda arī kontu paroļu jaucējvērtības, tāpēc izstrādātājs lūdz paroli nomainīt arī visur, kur tā atkārtota.
Pašpārbaude 40 minūtēs
Vajag administratora piekļuvi WordPress panelim un, ja iespējams, hostinga failu pārvaldniekam. Pirms dzēšat kaut ko, izveidojiet kopiju.
- Spraudņu saraksts (10 min). Atveriet Spraudņi → Instalētie spraudņi un pierakstiet, cik ir aktīvu un cik neaktīvu. Katram aktīvajam spraudnim atveriet tā lapu wordpress.org vai izstrādātāja vietnē un apskatiet, kad iznāca pēdējā versija. Atzīmējiet tos, kas nav atjaunināti vairāk nekā gadu, kuriem wordpress.org rāda paziņojumu par slēgšanu, un tos, par kuriem nezināt, no kurienes tie nāk.
- Neaktīvie un nelegālie (5 min). Neaktīvos spraudņus izdzēsiet. Maksas spraudni, kuram jūsu izstrādātāja kontā nav licences, uzskatiet par nelegālu: nopērciet licenci un instalējiet to no jauna no sava konta vai aizstājiet ar citu.
- Lietotāji (5 min). Atveriet Lietotāji → Visi lietotāji un filtrējiet administratorus un arī redaktorus. Katram kontam jābūt konkrētam cilvēkam, kurš šobrīd strādā ar lapu. Ja atrodat svešu kontu, uzreiz to nedzēsiet: tā ir uzlaušanas pazīme, un rīcība ir aprakstīta sadaļā par aizdomām.
- Divpakāpju autentifikācija (5 min). Pārbaudiet, vai administratoriem pieslēgšanās prasa otro soli, piemēram, kodu no lietotnes. To pašu prasiet hostinga panelim, domēna reģistratoram un spraudņu izstrādātāju kontiem.
- Savienojumi un atslēgas (5 min). Ja lapā ir UpdraftPlus, atveriet Iestatījumi → UpdraftPlus Backups → Advanced Tools → UpdraftCentral un izdzēsiet atslēgas, kuras nelietojat. Patchstack brīdina, ka atslēga var būt arī tad, ja paneli nekad neesat izmantojuši. Tāpat pārskatiet citus pārvaldības paneļus un API atslēgas spraudņu iestatījumos.
- Rezerves kopijas (5 min). Noskaidrojiet, kur glabājas pēdējā kopija. Ja tikai tajā pašā serverī, uzlaušanas vai servera kļūmes gadījumā tās nebūs. Vajag kopiju ārpus servera, mākoņkrātuvē vai citā serverī, vismaz 30 dienas atpakaļ, jo uzlaušanu bieži pamana pēc vairākām nedēļām. Reizi gadā pārbaudiet, vai no kopijas lapu var atjaunot.
- Automātiskie atjauninājumi (5 min). Spraudņu sarakstā kolonnā “Automātiskie atjauninājumi” redzat, kuriem tie ieslēgti. WordPress to atbalsta kopš 5.5 versijas. Mūsu viedoklis: lapai, kuru neviens regulāri neuztur, ieslēgti automātiskie atjauninājumi ir drošāki par spraudņiem, kas mēnešiem nav atjaunināti. Rank Math gadījums rāda arī otru pusi, jo inficēto versiju varēja saņemt arī kā atjauninājumu. Interneta veikalā un lapā ar rezervācijām atjauninājumus labāk vispirms izmēģināt kopijā un sekot drošības paziņojumiem.
Piemērs: viesu nams Jūrmalā ar 38 spraudņiem
Pieņemsim, ka viesu namam Jūrmalā ir 8 numuri un WordPress lapa ar rezervāciju formu. Lapu pirms četriem gadiem izveidoja ārštata izstrādātājs, kopš tā laika to papildina īpašniece pati. Spraudņu sarakstā ir 38 spraudņi: 29 aktīvi un 9 neaktīvi. Divi aktīvie ir maksas spraudņi, lapu būvētāja papildinājums un rezervāciju kalendāra Pro versija, kas lejupielādēti no foruma, jo licences kopā maksātu ap 140 € gadā. Hostings kopijas veido katru dienu, bet glabā tikai 14 dienas un tajā pašā serverī.
Jūlija vidū viesis atsūta ziņu: saite no Instagram profila atver kazino reklāmu. Īpašniece atver lapu datorā, un viss ir kārtībā. Ļaunatūra pāradresēja tikai telefonus un tikai neielogotus apmeklētājus. Tā rīkojas daudzas novirzīšanas ļaunatūras: Sucuri ir aprakstījis variantus, kas izlaiž ielogotus lietotājus un meklētāju robotus, lai īpašnieks neko nepamanītu. Pārbaude telefonā privātajā logā, atverot lapu no Google meklēšanas, pāradresāciju parāda uzreiz. Search Console sadaļā “Drošības problēmas” jau ir brīdinājums.
Pārbaudē atrodas:
- slēpts administrators ar vārdu, kas atgādina tehnisko atbalstu, izveidots pirms 23 dienām;
- svešs fails mu-plugins mapē, kas spraudņu sarakstā nav redzams, un papildu kods tēmas functions.php failā;
- ielaušanās datums sakrīt ar dienu, kad atjaunināts viens no foruma spraudņiem, un arī jaunā “versija” bija no foruma.
Visas 14 rezerves kopijas jau ir inficētas, jo vecākā ir izveidota pēc ielaušanās. Tāpēc lapu nevar vienkārši atjaunot, un to sakārto ar rokām. Tas aizņem divas dienas, lapa šajā laikā ir apkopes režīmā, un rezervācijas pieņem pa tālruni:
- WordPress kodols un visi spraudņi uzstādīti no jauna no wordpress.org un izstrādātāju kontiem, tēmas faili salīdzināti ar oriģinālu;
- abiem foruma spraudņiem nopirktas licences, 9 neaktīvie izdzēsti, vēl 8 aktīvie izņemti, jo dublēja citus (divi kešatmiņas spraudņi, trīs slīdņi, vecs sociālo tīklu logrīks), un aktīvi paliek 21;
- nomainītas visas paroles, datubāzes parole un WordPress drošības atslēgas, visiem administratoriem ieslēgta divpakāpju autentifikācija, bijušā izstrādātāja konts slēgts;
- kopijas katru dienu glabājas ārpus servera 30 dienas;
- Search Console nosūtīts pārskatīšanas pieprasījums, un brīdinājums pazūd pēc četrām dienām.
Pāradresācija darbojās 23 dienas, lielākoties jūlijā, kad Jūrmalā ir sezonas kalngals. Apmēram 40 % rezervāciju viesu nams saņem tieši caur savu lapu. Salīdzinot ar iepriekšējā gada jūliju, tiešo rezervāciju šajā laikā bija par 12 mazāk. Ar vidēji 2,5 naktīm un 95 € par nakti tas ir ap 2850 € neiegūtu ieņēmumu, klāt nāk divas dienas apkopes režīmā un sakārtošanas darbs. Ietaupījums uz licencēm bija 140 € gadā. Tā kā rezervāciju formā ir viesu vārdi un tālruņi, īpašniecei bija jāizvērtē arī datu aizsardzības paziņošanas pienākums, par to sīkāk rakstā Vibe kodēta mājaslapa: lēta šodien, dārga pēc gada.
Ko darīt, ja ir aizdomas
- Pārbaudiet lapu telefonā privātajā logā un atverot to no Google meklēšanas rezultāta. Ielogotā datorā uzlaušanu bieži neredz.
- Pirms dzēšat failus, saglabājiet pilnu failu un datubāzes kopiju atsevišķi. Tā vajadzīga, lai saprastu, kā uzbrucējs iekļuva.
- No cita, tīra datora nomainiet paroles hostingam, WordPress administratoriem, datubāzei, e-pastam un spraudņu izstrādātāju kontiem.
- Aizdomīgus spraudņus izņemiet caur SFTP vai hostinga failu pārvaldnieku, ne caur WordPress paneli. Tā iesaka gan Patchstack, gan TeamUpdraft.
- Atjaunojiet kopiju, kas ir vecāka par ielaušanos. Ja tādas nav, uzstādiet kodolu un spraudņus no jauna no oficiālajiem avotiem un nomainiet WordPress drošības atslēgas.
- Pārbaudiet, vai nav svešu administratoru vai redaktoru, failu mu-plugins mapē un PHP failu mapē wp-content/uploads.
- Pēc tīrīšanas Search Console pieprasiet pārskatīšanu un pasakiet hostingam, kas noticis.
Ko izdarīt šonedēļ
- Saskaitiet aktīvos un neaktīvos spraudņus un izdzēsiet neaktīvos.
- Katram maksas spraudnim pārbaudiet, vai licence ir jūsu vārdā un vai tas lejupielādēts no izstrādātāja konta.
- Atzīmējiet spraudņus, kas nav atjaunināti vairāk nekā gadu vai ir slēgti wordpress.org katalogā.
- Pārskatiet administratorus un redaktorus un slēdziet kontus cilvēkiem, kuri ar lapu vairs nestrādā.
- Ieslēdziet divpakāpju autentifikāciju WordPress, hostingā un spraudņu izstrādātāju kontos.
- Pārliecinieties, ka rezerves kopija glabājas ārpus servera vismaz 30 dienas.
- Atveriet lapu telefonā privātajā logā no Google meklēšanas un pārbaudiet, kur tā aizved.
Biežāk uzdotie jautājumi
Kas ir piegādes ķēdes uzbrukums WordPress lapai?
Uzbrukums, kurā ļaunatūra nonāk lapā caur avotu, kuram īpašnieks uzticas: oficiālu spraudņa atjauninājumu, izstrādātāja serveri vai nozagtām savienojuma atslēgām. 2026. gada oktobrī tā notika ar Rank Math PRO 3.0.123 un UpdraftCentral atslēgām, aprīlī ar 31 EssentialPlugin spraudni pēc uzņēmuma pārdošanas.
Vai WordPress pats ir nedrošs?
Kodols ir salīdzinoši drošs. Patchstack 2025. gadā tajā atrada 6 ievainojamības, visas zemas prioritātes, kamēr 91 % no 11 334 ievainojamībām bija spraudņos. Risku nosaka spraudņi, tēmas, piekļuves un tas, vai kāds tos atjaunina.
Vai nulled spraudņi ir bīstami?
Jā. Nelegālai kopijai nav oficiālo atjauninājumu, un nevar pārbaudīt, vai kodā nav pievienotas sētas durvis. Sucuri nelegālus spraudņus un tēmas min starp iespējamiem ielaušanās ceļiem. Licence gadā parasti maksā mazāk nekā viena diena dīkstāves sezonā.
Vai neaktīvs spraudnis ir drošs?
Ne pilnībā. Neaktīva spraudņa faili paliek serverī, un daļa ievainojamību darbojas arī tad, ja spraudnis nav ieslēgts. Ja spraudni neizmantojat, izdzēsiet to.
Vai ieslēgt automātiskos atjauninājumus spraudņiem?
Lapai bez regulāras uzturēšanas, mūsuprāt, jā, jo labojumi pēc ievainojamības publiskošanas bieži iznāk dažās stundās. Interneta veikalā un lapā ar rezervācijām drošāk atjauninājumus vispirms izmēģināt kopijā un sekot drošības paziņojumiem, jo atjauninājums var salauzt grozu vai retos gadījumos, kā Rank Math PRO 3.0.123, būt inficēts.
Kā saprast, vai lapa jau ir uzlauzta?
Atveriet lapu telefonā privātajā logā, apskatiet Search Console sadaļu “Drošības problēmas”, administratoru un redaktoru sarakstu, mapi mu-plugins un PHP failus mapē wp-content/uploads. Pazīmju trūkums vēl nepierāda, ka lapa ir tīra: TeamUpdraft 29. oktobrī ziņoja par uzlauztām vietnēm bez acīmredzamām pazīmēm.
Spraudņu pārbaude un uzturēšana
Pirms pārņemam lapu uzturēšanā, izveidojam pilnu lapas un datubāzes kopiju un pārbaudām spraudņus, PHP versiju, administratoru kontus, aizdomīgus failus un formu darbību. Pēc pārbaudes saņemat sarakstu: kas jālabo tūlīt, kas var pagaidīt un cik stundu prasa katrs punkts. Uzturēšanā katru atjauninājumu vispirms izmēģinām lapas kopijā, kopiju veidojam katru dienu un pirms katras izmaiņas. Serveris ar atjauninājumiem un uzraudzību lapām, ko izstrādājām mēs, maksā no 144 € + PVN gadā, uzturēšana ar darbu lapā no 60 € + PVN mēnesī, un to var pieteikt arī lapai, kas atrodas uz cita servera. Sīkāk lapā Mājaslapas uzturēšana un drošība. Ja lapa jau pāradresē uz svešu vietni, aprakstiet formā, ko redzat, vai zvaniet +371 25 640 062. Lapas tīrīšanu, ja tā nav mūsu uzturēšanā, rēķinām pēc stundām.
Avoti
- Rank Math: PRO v3.0.123 Security Incident (16.10.2026)
- Patchstack datubāze: Rank Math SEO PRO 3.0.123, CVE-2026-111862 (17.10.2026)
- BleepingComputer: WordPress SEO plugin Rank Math compromised to backdoor websites (19.10.2026)
- TeamUpdraft: Security incident, October 2026
- Patchstack: UpdraftCentral key compromise and WordPress backdoors
- BleepingComputer: Stolen UpdraftCentral keys used to backdoor WordPress sites (20.10.2026)
- Patchstack: Critical supply chain compromise on plugins by EssentialPlugin (15.04.2026)
- Anchor Hosting: Someone bought 30 WordPress plugins and planted a backdoor in all of them
- Patchstack: State of WordPress Security in 2026
- Sucuri: Malware Redirects WordPress Traffic to Harmful Sites (23.01.2025)
- WordPress.org: Plugins and Themes Auto-Updates