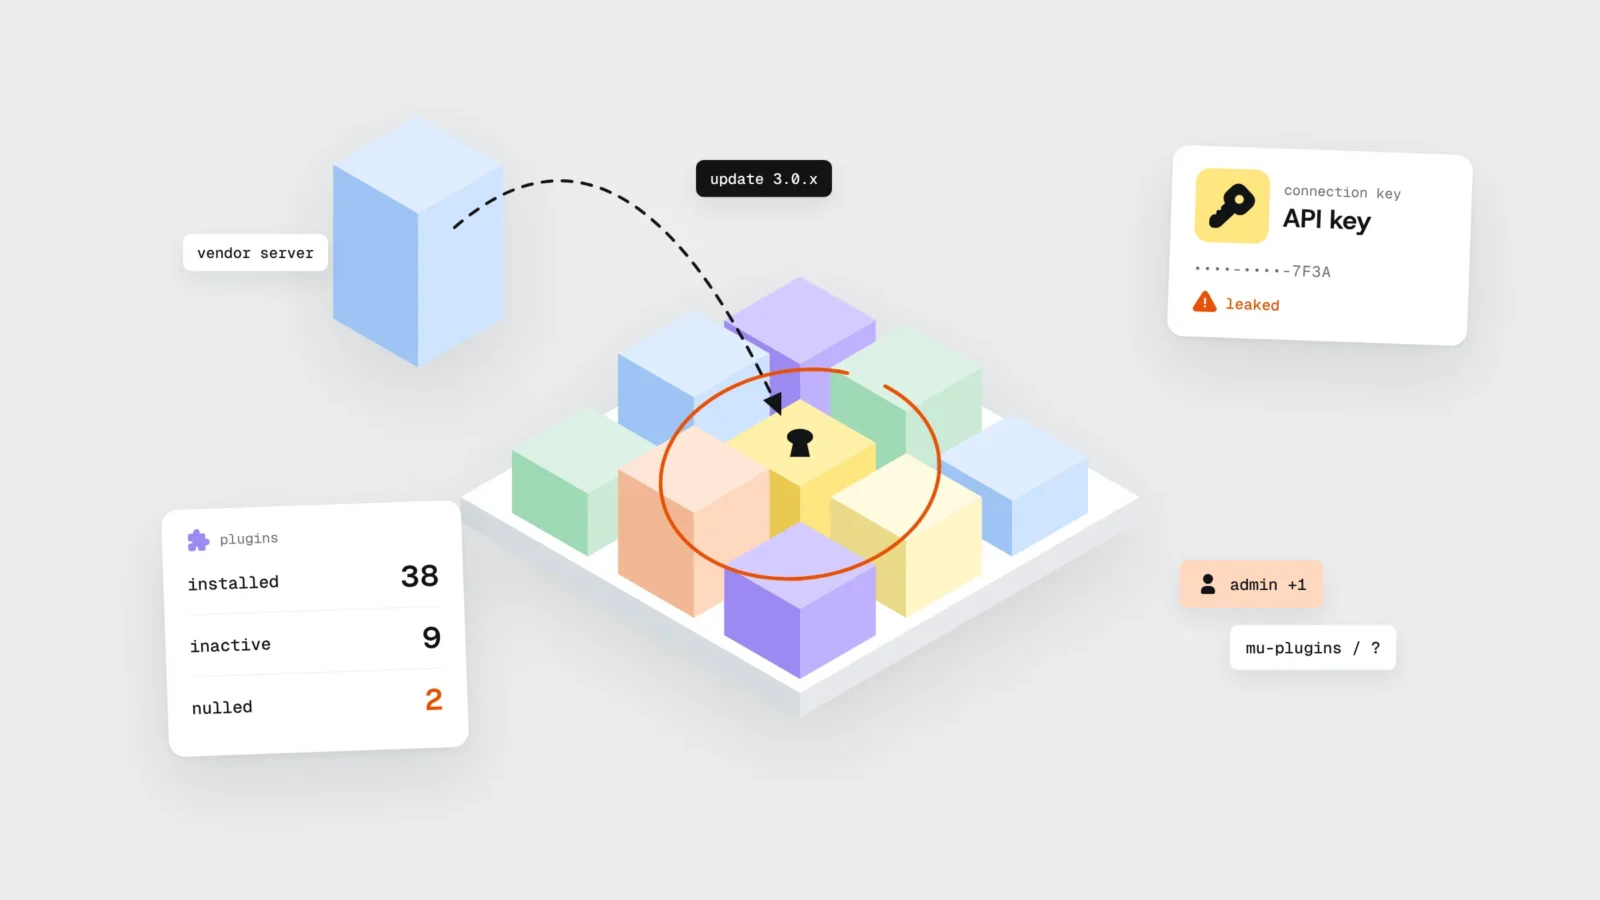
Риск безопасности сайта на WordPress почти всегда находится в плагинах, а само ядро WordPress доставляет меньше всего проблем. Данные Patchstack за 2025 год: из 11 334 новых уязвимостей 91 % были в плагинах, 9 % в темах, а в ядре за весь год нашли только 6, и все с низким приоритетом. В октябре 2026 года за одну неделю произошли две атаки на цепочку поставок: платную версию SEO-плагина Rank Math PRO 3.0.123 около 11 часов раздавали с вредоносным кодом из системы самого разработчика, а ключи подключения, украденные у разработчика плагина резервного копирования UpdraftPlus, использовали, чтобы установить на сайты скрытые бэкдоры. В обоих случаях владельцы сайтов ничего не сделали неправильно. Защищают меньшее число плагинов, только официальные источники, проверенные доступы и резервная копия вне сервера. Ниже проверка, которую можно сделать за 40 минут, и пример с гостевым домом в Юрмале.
Последнее об инцидентах с плагинами
Главные события октября 2026 года. Самая новая запись сверху.
- 29.10.2026
- TeamUpdraft дополнила сообщение: найдены и сайты, взломанные во время инцидента, но без явных признаков. Проверку стоит провести, даже если сайт выглядит нормально.
- 19.10.2026
- Вышли UpdraftPlus 1.26.13 (бесплатный) и 2.26.13 (Premium), которые автоматически отзывают затронутые ключи UpdraftCentral. Patchstack насчитал 99 разных названий поддельных плагинов, через которые устанавливали бэкдоры.
- 18.10.2026
- TeamUpdraft установила, что 17-18 октября кто-то получил доступ к базе клиентов teamupdraft.com, где хранились и ключи подключения UpdraftCentral, UpdraftVault и UpdraftClone. Первые атаки с этими ключами Patchstack зафиксировал в тот же день после обеда.
- 17.10.2026
- Инциденту с Rank Math PRO 3.0.123 присвоен CVE-2026-111862 с оценкой CVSS 9,8 из 10.
- 16.10.2026
- Rank Math сообщил о вредоносном коде в версии PRO 3.0.123, удалил заражённые файлы и выпустил чистую версию 3.0.124.
Что произошло в октябре 2026 года
Rank Math входит в число самых популярных SEO-плагинов для WordPress, его бесплатная версия с wordpress.org работает более чем на 4 миллионах сайтов. С 23:02 15 октября до 10:12 16 октября по рижскому времени система загрузок и обновлений разработчика раздавала платную версию PRO 3.0.123 со встроенным вредоносным кодом. После активации он закреплял постоянный доступ к сайту, при каждом посещении восстанавливал скрытые бэкдоры и мог прочитать пароли базы данных и API-ключи, хранящиеся на сервере.
Rank Math удалил заражённые файлы и выпустил версию 3.0.124. Разработчик предупреждает, что деактивации плагина недостаточно: сайт, где была активирована 3.0.123, нужно считать взломанным и восстановить из копии, сделанной до 15 октября. Бесплатная версия не пострадала. Сколько клиентов получили заражённую версию и как файлы попали в систему, Rank Math пока не раскрыл.
Через два дня, 17-18 октября, кто-то проник на сайт TeamUpdraft. Эта компания разрабатывает UpdraftPlus, самый популярный плагин резервного копирования для WordPress, у него больше 4 миллионов установок. Сам плагин и его загрузки остались чистыми. Злоумышленник получил базу клиентов, в которой были и ключи подключения UpdraftCentral. UpdraftCentral представляет собой панель для управления многими сайтами сразу, и ключ позволяет ей отправлять сайту команды.
С украденными ключами злоумышленник устанавливал на сайты поддельные плагины с названиями, похожими на инструменты обслуживания или ускорения. Плагин создавал скрытую учётную запись с правами администратора, которая в списке пользователей выглядит как обычный редактор. По оценке BleepingComputer, ключ UpdraftCentral есть примерно у 10 % сайтов с UpdraftPlus, то есть под угрозой могли оказаться до 400 000 сайтов.
Так выглядит атака на цепочку поставок. Атакуют разработчика или его инфраструктуру, и вредоносный код попадает на сайты по каналу, которому владелец доверяет: через официальное обновление или панель управления.
Апрельский случай: плагины, которые кто-то купил
Весной 2026 года был и другой путь. Разработчик EssentialPlugin с 2015 года опубликовал в каталоге wordpress.org больше 30 бесплатных плагинов. В начале 2025 года бизнес через площадку Flippa купил новый владелец. В августе вышло обновление, в описании которого упоминалась только проверка совместимости с новой версией WordPress, а в коде был спрятан бэкдор.
Он бездействовал около восьми месяцев и включился 5-6 апреля 2026 года. 7 апреля WordPress.org закрыл все 31 плагин, а на следующий день разослал принудительное обновление, которое отключило бэкдор. Код, уже записанный в файл wp-config.php на сайтах, это обновление не удалило. Anchor Hosting, обнаруживший инцидент, отмечает ещё одну деталь: WordPress.org не сообщает пользователям, когда у плагина меняется владелец.
Почему риск в плагинах, а не в ядре WordPress
В отчёте Patchstack за 2025 год в экосистеме WordPress найдено 11 334 новых уязвимости, на 42 % больше, чем годом ранее. 91 % из них были в плагинах, 9 % в темах. В ядре за весь год нашли 6, все с низким приоритетом. Для 46 % уязвимостей на момент публикации у разработчика ещё не было исправления.
Платные плагины не безопаснее бесплатных. На них пришлось 29 % отчётов, и 76 % из них можно было использовать в реальных атаках. Известных уже эксплуатируемых уязвимостей в платных компонентах было примерно в три раза больше. По нашему мнению, отчасти потому, что платный код видит и проверяет меньше людей.
Вторая проблема: скорость. Для самых атакуемых уязвимостей медианное время до массовой эксплуатации составило 5 часов, и примерно половину уязвимостей с высоким влиянием начали использовать в первые 24 часа. Если за обновлениями сайта никто не следит, выходных достаточно.
Исключения бывают. Октябрьская уязвимость PHP2Shell была в самом PHP, и обновление плагинов там не помогало. Но в обычной жизни большую часть риска определяет то, что установлено в папке wp-content/plugins.
Четыре места, где на сайте прячется риск плагинов
Этот список основан на том, что мы видим при проверке сайтов перед тем, как взять их на обслуживание.
- Взломанные (nulled) платные плагины. На форумах и в “GPL-клубах” платные плагины предлагают без лицензии. Такая копия не получает официальных обновлений, и нельзя знать, не добавлено ли что-то в код. Sucuri в расследовании 2025 года о вредоносных перенаправлениях называет пиратские плагины и темы среди возможных путей проникновения. Лицензия часто стоит 50-100 € в год.
- Неактивные и заброшенные плагины. Неактивный плагин всё равно лежит на сервере, и часть уязвимостей работает, даже когда он выключен. Плагин, который годами не обновлялся или закрыт в каталоге wordpress.org, исправлений уже не получит.
- Лицензионные ключи и подключения. Лицензии платных плагинов, панели управления несколькими сайтами, API-ключи для почты, платежей и облачного хранилища. Каждый ключ открывает дверь в ваш сайт, а его копия хранится в чужой базе данных. В октябре ключи украли у разработчика, и владельцы сайтов для этого ничего не сделали.
- Доступы. Учётная запись администратора бывшего разработчика, один пароль на троих, панель хостинга без двухфакторной аутентификации, аккаунт лицензии на сайте разработчика с тем же паролем, что и у почты. При инциденте TeamUpdraft утекли и хеши паролей, поэтому разработчик просит сменить пароль везде, где он повторялся.
Самопроверка за 40 минут
Нужен доступ администратора к панели WordPress и, если возможно, к файловому менеджеру хостинга. Прежде чем что-то удалять, сделайте копию.
- Список плагинов (10 мин). Откройте Плагины → Установленные и запишите, сколько активных и сколько неактивных. Для каждого активного плагина откройте его страницу на wordpress.org или на сайте разработчика и посмотрите, когда вышла последняя версия. Отметьте те, что не обновлялись больше года, те, для которых wordpress.org показывает сообщение о закрытии, и те, про которые вы не знаете, откуда они.
- Неактивные и пиратские (5 мин). Удалите неактивные плагины. Платный плагин, для которого в вашем аккаунте у разработчика нет лицензии, считайте пиратским: купите лицензию и установите его заново из своего аккаунта или замените.
- Пользователи (5 мин). Откройте Пользователи → Все пользователи и отфильтруйте администраторов, а также редакторов. За каждой учётной записью должен стоять конкретный человек, который сейчас работает с сайтом. Если нашли чужую учётную запись, не удаляйте её сразу: это признак взлома, и что делать, описано в разделе о подозрениях ниже.
- Двухфакторная аутентификация (5 мин). Проверьте, требует ли вход администратора второй шаг, например код из приложения. То же самое включите для панели хостинга, регистратора домена и аккаунтов у разработчиков плагинов.
- Подключения и ключи (5 мин). Если на сайте стоит UpdraftPlus, откройте Настройки → UpdraftPlus Backups → Advanced Tools → UpdraftCentral и удалите ключи, которыми не пользуетесь. Patchstack предупреждает, что ключ может быть, даже если вы ни разу не пользовались панелью. Проверьте и другие панели управления и API-ключи в настройках плагинов.
- Резервные копии (5 мин). Выясните, где хранится последняя копия. Если только на том же сервере, после взлома или сбоя сервера её не будет. Нужна копия вне сервера, в облачном хранилище или на другом сервере, минимум за 30 дней, потому что взлом часто замечают через несколько недель. Раз в год проверьте, что из копии сайт действительно восстанавливается.
- Автоматические обновления (5 мин). В списке плагинов колонка “Автообновления” показывает, у каких они включены. WordPress поддерживает это с версии 5.5. Наше мнение: для сайта, который никто регулярно не обслуживает, включённые автообновления безопаснее, чем плагины, месяцами остающиеся без обновлений. Случай Rank Math показывает и обратную сторону, потому что заражённую версию можно было получить и как обновление. Для интернет-магазина и сайта с бронированием обновления лучше сначала проверять на копии и следить за сообщениями о безопасности.
Пример: гостевой дом в Юрмале с 38 плагинами
Допустим, у гостевого дома в Юрмале 8 номеров и сайт на WordPress с формой бронирования. Сайт четыре года назад сделал фрилансер, с тех пор хозяйка дополняет его сама. В списке 38 плагинов: 29 активных и 9 неактивных. Два из активных платные, дополнение к конструктору страниц и Pro-версия календаря бронирований, скачанные с форума, потому что лицензии вместе стоили бы около 140 € в год. Хостинг делает копии каждый день, но хранит только 14 дней и на том же сервере.
В середине июля гость присылает сообщение: ссылка из профиля в Instagram открывает рекламу казино. Хозяйка открывает сайт на ноутбуке, и всё в порядке. Вредоносный код перенаправлял только телефоны и только посетителей, не вошедших в систему. Так ведут себя многие заражения с перенаправлением: Sucuri описывал варианты, которые пропускают вошедших пользователей и поисковых роботов, чтобы владелец ничего не заметил. Проверка на телефоне в приватном окне, с переходом из поиска Google, сразу показывает перенаправление. В Search Console в разделе “Проблемы безопасности” уже есть предупреждение.
Проверка находит:
- скрытого администратора с именем, похожим на техподдержку, созданного 23 дня назад;
- чужой файл в папке mu-plugins, которого не видно в списке плагинов, и дополнительный код в файле темы functions.php;
- дата проникновения совпадает с днём, когда обновили один из плагинов с форума, и новая “версия” тоже была с форума.
Все 14 резервных копий уже заражены, потому что самая старая сделана после проникновения. Поэтому сайт нельзя просто восстановить, его чистят вручную. Это занимает два дня, сайт всё это время в режиме обслуживания, а бронирования принимают по телефону:
- ядро WordPress и все плагины установлены заново с wordpress.org и из аккаунтов разработчиков, файлы темы сверены с оригиналом;
- для обоих плагинов с форума куплены лицензии, 9 неактивных удалены, ещё 8 активных убраны, потому что дублировали другие (два плагина кеширования, три слайдера, старый виджет соцсетей), и активными остаются 21;
- сменены все пароли, пароль базы данных и ключи безопасности WordPress, всем администраторам включена двухфакторная аутентификация, аккаунт бывшего разработчика закрыт;
- ежедневные копии теперь хранятся вне сервера 30 дней;
- в Search Console отправлен запрос на проверку, и предупреждение исчезает через четыре дня.
Перенаправление работало 23 дня, в основном в июле, на пике сезона в Юрмале. Около 40 % бронирований гостевой дом получает напрямую через свой сайт. По сравнению с июлем прошлого года прямых бронирований за это время было на 12 меньше. При средних 2,5 ночи и 95 € за ночь это около 2850 € недополученной выручки, плюс два дня в режиме обслуживания и работа по очистке. Экономия на лицензиях составляла 140 € в год. Так как в форме бронирования есть имена и телефоны гостей, хозяйке пришлось оценить и обязанность сообщить об утечке данных, подробнее об этом в статье Сайт на вайб-коде: дёшево сегодня, дорого через год.
Что делать, если есть подозрения
- Проверьте сайт на телефоне в приватном окне и с переходом из результатов поиска Google. На ноутбуке, где вы вошли в систему, взлом часто не виден.
- Прежде чем удалять файлы, сохраните отдельно полную копию файлов и базы данных. Она нужна, чтобы понять, как злоумышленник проник на сайт.
- С другого, чистого компьютера смените пароли от хостинга, администраторов WordPress, базы данных, почты и аккаунтов у разработчиков плагинов.
- Подозрительные плагины удаляйте через SFTP или файловый менеджер хостинга, а не через панель WordPress. Так советуют и Patchstack, и TeamUpdraft.
- Восстановите копию, сделанную до проникновения. Если такой нет, установите ядро и плагины заново из официальных источников и смените ключи безопасности WordPress.
- Проверьте, нет ли чужих администраторов или редакторов, файлов в папке mu-plugins и PHP-файлов в папке wp-content/uploads.
- После очистки запросите проверку в Search Console и сообщите хостингу, что произошло.
Что сделать на этой неделе
- Посчитайте активные и неактивные плагины и удалите неактивные.
- Для каждого платного плагина проверьте, оформлена ли лицензия на вас и скачан ли он из аккаунта разработчика.
- Отметьте плагины, которые не обновлялись больше года или закрыты в каталоге wordpress.org.
- Проверьте администраторов и редакторов и закройте учётные записи тех, кто больше не работает с сайтом.
- Включите двухфакторную аутентификацию в WordPress, на хостинге и в аккаунтах у разработчиков плагинов.
- Убедитесь, что резервная копия хранится вне сервера минимум 30 дней.
- Откройте сайт на телефоне в приватном окне из поиска Google и проверьте, куда он ведёт.
Часто задаваемые вопросы
Что такое атака на цепочку поставок для сайта на WordPress?
Атака, при которой вредоносный код попадает на сайт через источник, которому владелец доверяет: официальное обновление плагина, сервер разработчика или украденные ключи подключения. В октябре 2026 года так было с Rank Math PRO 3.0.123 и ключами UpdraftCentral, в апреле с 31 плагином EssentialPlugin после продажи компании.
Сам WordPress небезопасен?
Ядро относительно безопасно. В 2025 году Patchstack нашёл в нём 6 уязвимостей, все с низким приоритетом, тогда как 91 % из 11 334 уязвимостей были в плагинах. Риск определяют плагины, темы, доступы и то, обновляет ли их кто-нибудь.
Опасны ли nulled-плагины?
Да. Пиратская копия не получает официальных обновлений, и нельзя проверить, не добавлен ли в код бэкдор. Sucuri называет пиратские плагины и темы среди возможных путей проникновения. Лицензия на год обычно стоит меньше, чем один день простоя в сезон.
Безопасен ли неактивный плагин?
Не полностью. Файлы неактивного плагина остаются на сервере, и часть уязвимостей работает, даже когда плагин выключен. Если плагин не нужен, удалите его.
Включать ли автоматические обновления плагинов?
Для сайта без регулярного обслуживания, по нашему мнению, да, потому что исправления после публикации уязвимости часто выходят за несколько часов. Для интернет-магазина и сайта с бронированием безопаснее сначала проверять обновления на копии и следить за сообщениями о безопасности, потому что обновление может сломать корзину или, в редких случаях, как Rank Math PRO 3.0.123, оказаться заражённым.
Как понять, что сайт уже взломан?
Откройте сайт на телефоне в приватном окне, посмотрите раздел “Проблемы безопасности” в Search Console, список администраторов и редакторов, папку mu-plugins и PHP-файлы в папке wp-content/uploads. Отсутствие признаков ещё не доказывает, что сайт чист: 29 октября TeamUpdraft сообщила о взломанных сайтах без явных признаков.
Проверка плагинов и обслуживание
Прежде чем взять сайт на обслуживание, мы делаем полную копию сайта и базы данных и проверяем плагины, версию PHP, учётные записи администраторов, подозрительные файлы и работу форм. После проверки вы получаете список: что исправить сразу, что может подождать и сколько часов занимает каждый пункт. При обслуживании каждое обновление сначала проверяем на копии сайта, копии делаем каждый день и перед каждым изменением. Сервер с обновлениями и мониторингом для сайтов, которые сделали мы, стоит от 144 € + НДС в год, обслуживание с работой на сайте от 60 € + НДС в месяц, и его можно заказать и для сайта на другом сервере. Подробнее на странице Обслуживание и безопасность сайта. Если сайт уже перенаправляет на чужую страницу, опишите в форме, что видите, или позвоните +371 25 640 062. Очистку сайта, который не у нас на обслуживании, считаем по часам.
Источники
- Rank Math: PRO v3.0.123 Security Incident (16.10.2026)
- База Patchstack: Rank Math SEO PRO 3.0.123, CVE-2026-111862 (17.10.2026)
- BleepingComputer: WordPress SEO plugin Rank Math compromised to backdoor websites (19.10.2026)
- TeamUpdraft: Security incident, October 2026
- Patchstack: UpdraftCentral key compromise and WordPress backdoors
- BleepingComputer: Stolen UpdraftCentral keys used to backdoor WordPress sites (20.10.2026)
- Patchstack: Critical supply chain compromise on plugins by EssentialPlugin (15.04.2026)
- Anchor Hosting: Someone bought 30 WordPress plugins and planted a backdoor in all of them
- Patchstack: State of WordPress Security in 2026
- Sucuri: Malware Redirects WordPress Traffic to Harmful Sites (23.01.2025)
- WordPress.org: Plugins and Themes Auto-Updates