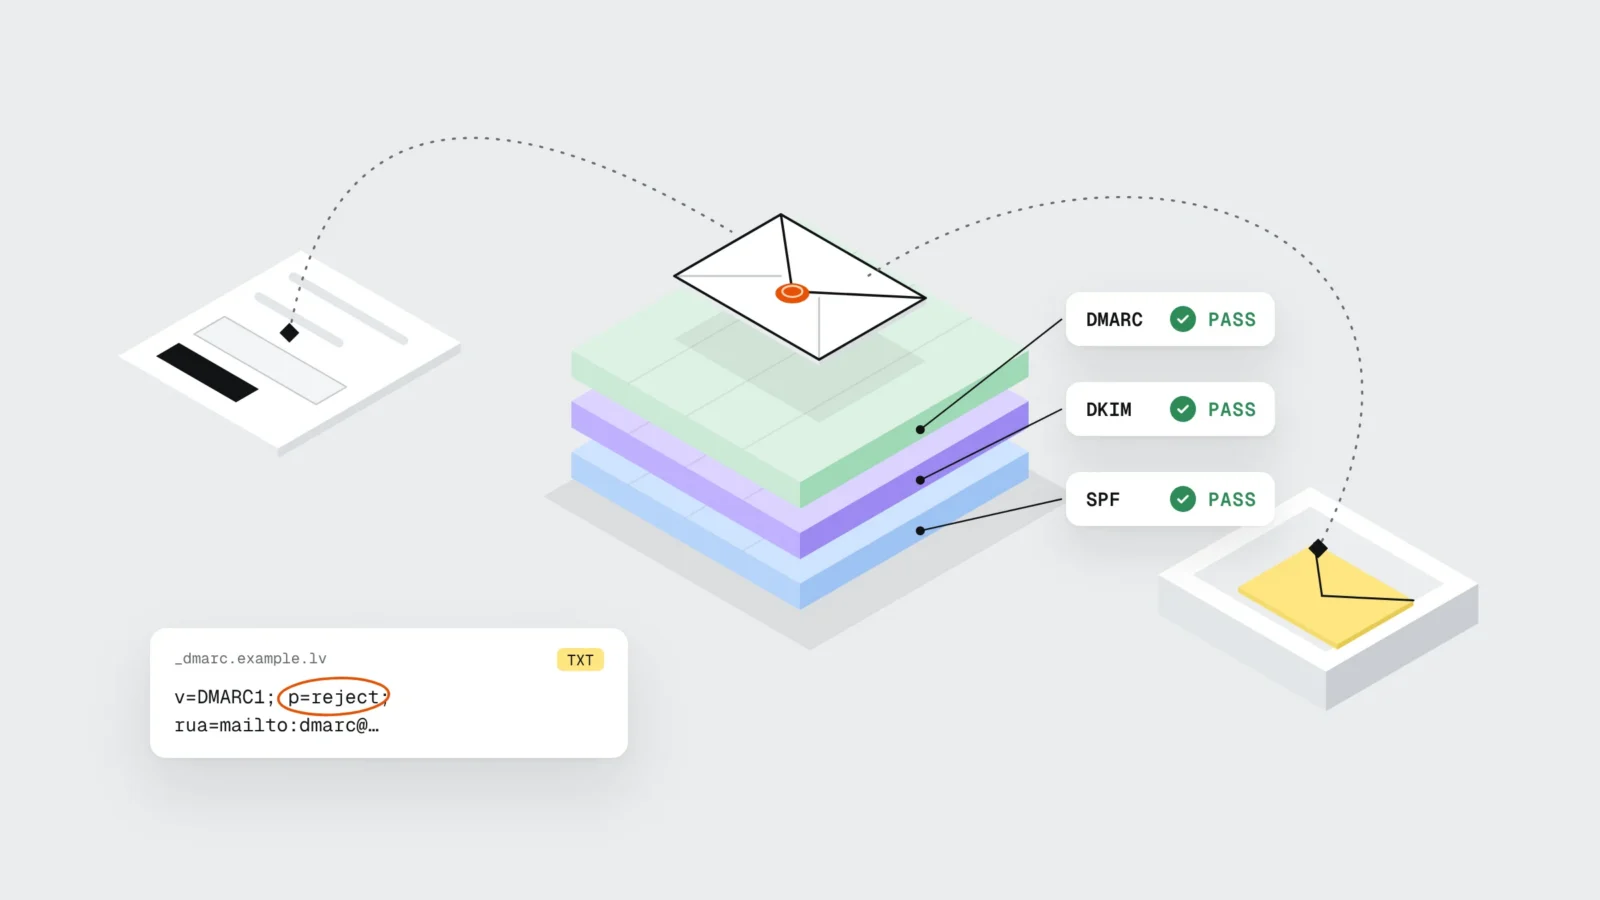
Ja pieteikumi no mājaslapas formas vai interneta veikala pasūtījumu apstiprinājumi nonāk surogātpastā vai nepienāk vispār, iemesls parasti ir sūtīšanas ceļš, ne vēstules teksts. WordPress pēc noklusējuma sūta caur servera PHP funkciju mail() no adreses wordpress@ ar jūsu domēnu, un saņēmēja serveris nevar pārbaudīt, vai jūsu domēns šim serverim ļauj sūtīt. Kopš 2024. gada februāra Gmail un Yahoo no katra sūtītāja prasa vismaz SPF vai DKIM, bet no tiem, kas sūta ap 5000 un vairāk vēstuļu dienā, arī DMARC. Outlook.com tādas pašas prasības lielajiem sūtītājiem piemēro kopš 05.05.2025, un kopš 2025. gada novembra Gmail neatbilstošas vēstules biežāk atraida ar kļūdas kodu. Labojums ir trīs DNS ieraksti (SPF, DKIM un DMARC) un sūtīšana caur SMTP vai e-pasta API, kas paraksta vēstules ar jūsu domēnu. Darbs aizņem dažas stundas, un rezultātu var pārbaudīt 10 minūtēs.
Jaunākais par e-pasta prasībām
- 05.2026
- Publicēts jaunais DMARC standarts RFC 9989, kas aizstāj RFC 7489 un RFC 9091. Ieraksts joprojām sākas ar v=DMARC1, bet tags pct ir izņemts, testēšanai tagad ir t=y, un organizācijas domēnu nosaka ar DNS pārlūkošanu publiskā sufiksu saraksta vietā. Atskaites aprakstītas atsevišķos standartos RFC 9990 un RFC 9991.
- 11.2025
- Gmail pastiprina prasību izpildi: vēstules, kas neatbilst sūtītāju vadlīnijām, saņem pagaidu vai pastāvīgu atteikumu.
- 05.05.2025
- Outlook.com (arī hotmail.com un live.com) sāk prasīt SPF, DKIM un DMARC domēniem, kas sūta vairāk nekā 5000 vēstuļu dienā. Atraidītās vēstules saņem kodu 550 5.7.515.
- 01.02.2024
- Gmail un Yahoo ievieš prasības: visiem sūtītājiem SPF vai DKIM, lielajiem sūtītājiem SPF, DKIM, DMARC un atrakstīšanos ar vienu klikšķi mārketinga vēstulēm.
Kāpēc formas un pasūtījumu vēstules nonāk surogātpastā
Vēstule no mājaslapas iet citu ceļu nekā vēstule, ko rakstāt Outlook vai Gmail. Kad apmeklētājs nospiež “Nosūtīt”, WordPress izsauc funkciju wp_mail(). Tā izmanto PHPMailer bibliotēku, kas pēc noklusējuma nodod vēstuli servera PHP funkcijai mail(), un sūtītājs ir wordpress@ ar jūsu domēnu. Hostinga serveris vēstuli izsūta no savas IP adreses, kuras parasti nav jūsu domēna SPF ierakstā, un vēstulei nav DKIM paraksta ar jūsu domēnu.
Saņēmēja serveris, piemēram, Gmail, pārbauda trīs lietas: vai sūtītāja serveris ir atļauts (SPF), vai vēstule ir parakstīta un pa ceļam nav mainīta (DKIM) un vai abi rezultāti attiecas uz to pašu domēnu, kas redzams laukā “No” (DMARC). Ja pārbaudes neiziet, vēstule nonāk surogātpastā vai to atraida. WordPress dokumentācijā rakstīts, ka wp_mail() atbilde “true” vēl nenozīmē, ka vēstule saņemta. Tāpēc forma rāda “Paldies, ziņa nosūtīta”, bet vēstule pa ceļam var pazust.
Šo bieži pamana tikai tad, kad klients piezvana un jautā, kāpēc neviens neatbild. Formas spraudnis nezina, kas notika ar vēstuli pēc tam, kad serveris to pieņēma, un atteikumus parasti nekur nepieraksta.
Ko 2026. gadā prasa Gmail, Yahoo un Outlook
Lielo pasta pakalpojumu prasības ir publiskas, un mazam uzņēmumam svarīgākā ir pirmā grupa, jo tā attiecas uz katru sūtītāju neatkarīgi no apjoma. Gmail vadlīnijās visiem sūtītājiem ir pieci noteikumi:
- SPF vai DKIM jūsu sūtīšanas domēnam;
- derīgi tiešie un reversie DNS ieraksti (PTR) sūtīšanas serverim;
- TLS savienojums, sūtot vēstules;
- sūdzību par surogātpastu īpatsvars Postmaster Tools zem 0,3 %;
- vēstules formāts pēc standarta RFC 5322.
Ja sūtāt ap 5000 vai vairāk vēstuļu dienā uz personīgajiem Gmail kontiem, vajag SPF un DKIM kopā, DMARC ierakstu (politika drīkst būt none), domēnam laukā “No” jāsakrīt ar SPF vai DKIM domēnu, un mārketinga vēstulēm jābūt atrakstīšanās iespējai ar vienu klikšķi. Lielā sūtītāja statusam Gmail nav termiņa: ja to vienreiz sasniedzat, prasības paliek arī tad, kad apjoms krītas. Yahoo prasa to pašu: visiem SPF vai DKIM, lielajiem abus un DMARC ar vismaz p=none. Microsoft Outlook.com prasa SPF, DKIM un DMARC domēniem, kas sūta vairāk nekā 5000 vēstuļu dienā, un kopš 05.05.2025 šādas vēstules bez autentifikācijas atraida.
Nīls Kumarans (Neil Kumaran), Gmail drošības produktu grupas vadītājs, paziņojot prasības 2023. gada oktobrī, rakstīja: “Starting in 2024, we’ll require bulk senders to authenticate their emails”. Formas vēstules parasti nav lielais apjoms, bet tās iet caur tiem pašiem filtriem. Gmail palīdzības lapā pie katras neizpildītas prasības minētas sekas: pagaidu vai pastāvīgs atteikums vai surogātpasta mape. Pagaidu kodi ir konkrēti, piemēram, 4.7.27 nozīmē SPF problēmu, 4.7.30 DKIM problēmu, bet 4.7.32 parādās, ja domēns laukā “No” nesakrīt ar autentifikāciju.
SPF: kuri serveri drīkst sūtīt jūsu domēna vārdā
SPF ir viens TXT ieraksts domēna DNS, kurā uzskaitīti serveri, kas drīkst sūtīt e-pastu jūsu domēna vārdā. Standarts ir RFC 7208 (2014. gada aprīlis). Uzņēmumam, kura pasts ir Google Workspace un mājaslapa sūta caur Mailgun, ieraksts izskatās šādi:
v=spf1 include:_spf.google.com include:mailgun.org ~all
Beigās ~all nozīmē, ka visiem citiem serveriem rezultāts ir “softfail”. Stingrāko variantu -all liek tad, kad esat pārliecināti, ka sarakstā ir visi sūtītāji. Visbiežāk kļūdās trīs vietās:
- Domēnam drīkst būt tikai viens SPF ieraksts. Ja grāmatvedības programma vai jaunumu vēstuļu serviss liek savu otru ierakstu, pārbaude beidzas ar kļūdu (permerror) visām vēstulēm, arī biroja pastam.
- Ierakstā drīkst būt ne vairāk kā 10 mehānismu, kuriem vajag DNS vaicājumu (include, a, mx, ptr, exists un redirect), un katrs include var saturēt vēl savus.
- SPF pārbauda tehnisko sūtītāja adresi (Return-Path), ko cilvēks vēstulē neredz. Adresi laukā “No” SPF nepārbauda, to ar SPF rezultātu sasaista DMARC.
DKIM: paraksts, ko saņēmējs var pārbaudīt
DKIM (RFC 6376, 2011. gada septembris) pievieno vēstulei ciparparakstu. Sūtīšanas serviss paraksta galvenes un saturu ar privāto atslēgu, un publiskā atslēga ir jūsu DNS ierakstā ar nosaukumu selektors._domainkey.jusudomens.lv. Saņēmējs atslēgu nolasa, pārbauda parakstu un redz, ka vēstule tiešām nāk no jūsu domēna un pa ceļam nav mainīta.
Atslēgu ģenerē tas, kurš sūta: Google Workspace un Microsoft 365 administrēšanas panelī, e-pasta API serviss savos iestatījumos, hostings savā pasta sadaļā. Katram sūtītājam ir savs selektors, tāpēc vienam domēnam var būt vairāki DKIM ieraksti, un tas ir normāli. Yahoo iesaka atslēgu vismaz 1024 bitu garumā; ja panelis piedāvā 2048 bitus, izvēlieties tos. Pēc ieraksta pievienošanas panelī vēl jāieslēdz parakstīšana, citādi ieraksts DNS ir, bet vēstules joprojām iet bez paraksta.
DMARC: noteikums, kas sasaista visu kopā
DMARC ir TXT ieraksts _dmarc.jusudomens.lv. Tas saņēmējam pasaka divas lietas: ko darīt ar vēstuli, kas apgalvo, ka ir no jūsu domēna, bet neiziet pārbaudi, un kur sūtīt atskaites. Vēstule iziet DMARC, ja SPF vai DKIM ir veiksmīgs un tā domēns sakrīt ar domēnu laukā “No”. Šī saskaņošana ir tas, ko pirmās divas pārbaudes vienas pašas nedara.
Politikas ir trīs: p=none (tikai novērot un saņemt atskaites), p=quarantine (aizdomīgās vēstules likt surogātpastā) un p=reject (atraidīt). Sākumā ieraksts parasti ir šāds:
v=DMARC1; p=none; rua=mailto:dmarc@jusudomens.lv
Uz rua adresi pasta pakalpojumi sūta apkopotas atskaites XML formātā, parasti reizi diennaktī. Tajās redzams, no kurām IP adresēm jūsu vārdā sūtīja un vai SPF un DKIM izgāja. Pirmajās nedēļās tur parasti atrodas sūtītāji, par kuriem neviens neatcerējās: rēķinu programma, jaunumu vēstuļu serviss, biroja printeris ar skenēšanu uz e-pastu. Kad visi likumīgie sūtītāji iziet pārbaudi, politiku pārslēdz uz quarantine un pēc tam uz reject. Kamēr politika ir none, jebkurš var sūtīt vēstules ar jūsu domēnu laukā “No”, un DMARC tās neaptur.
Ja jūsu esošajā ierakstā ir pct=100, tas netraucē: jaunais standarts nezināmus tagus liek ignorēt. Jaunos ierakstos pct vairs neliek, un pakāpeniskai ieviešanai lieto t=y.
WordPress: SMTP spraudnis un pareizi formas iestatījumi
Mājaslapai vēstules jāsūta caur pastu, kas ir jūsu domēna SPF un DKIM ierakstos. Ceļi ir divi: uzņēmuma pastkaste (Google Workspace, Microsoft 365 vai hostinga pasts) caur SMTP vai e-pasta API serviss (Amazon SES, Mailgun, Brevo, Postmark), ko izvēlas, ja interneta veikals sūta daudz pasūtījumu un paroles atjaunošanas vēstuļu. WordPress pusē to dara SMTP spraudnis. Piemēram, FluentSMTP ir vairāk nekā 700 000 aktīvu instalāciju (jaunākā versija 2.4.5 no 04.11.2026), tas pieslēdzas visiem minētajiem servisiem, glabā nosūtīto vēstuļu žurnālu ar servera atbildi un var pārslēgties uz rezerves savienojumu, ja galvenais neatbild. Spraudnis glabā piekļuvi jūsu pastam, tāpēc to izvēlas tāpat kā jebkuru citu: atjauninātu, plaši lietotu un ar API atslēgu paroles vietā (par spraudņu risku rakstījām rakstā par WordPress spraudņiem kā drošības risku).
Pēc spraudņa pārbaudiet formu iestatījumus. Laukā “No” jābūt jūsu domēna adresei, piemēram, forma@jusudomens.lv, bet apmeklētāja adresei laukā “Atbildēt uz” (Reply-To). Nospiežot “Atbildēt”, vēstule tik un tā aiziet klientam, un DMARC pārbaude iziet.
Ja apmeklētājs ierakstījis adresi @yahoo.com un forma to liek laukā “No”, jūsu serveris sūta vēstuli Yahoo vārdā. yahoo.com DMARC politika ir p=reject (pārbaudījām 21.11.2026), tāpēc saņēmējs šādu vēstuli var atraidīt pat tad, ja jūsu SPF un DKIM ir kārtībā. gmail.com politika pašlaik ir p=none, tāpēc ar Gmail adresēm kļūda parādās retāk un to ilgāk nepamana.
Pārbaudiet arī WooCommerce vēstules: pasūtījuma apstiprinājumu, rēķinu un paroles atjaunošanu. Tās iet caur to pašu wp_mail(), tāpēc SMTP spraudnis tās pārņem pats, bet sūtītāja vārds un adrese ir atsevišķi WooCommerce iestatījumu sadaļā “E-pasti”.
Piemērs: santehnikas preču interneta veikals Jelgavā
Pieņemsim, ka santehnikas preču interneta veikals Jelgavā saņem ap 35 pasūtījumu dienā, un liela daļa pircēju ir meistari, kas pasūta no telefona pa ceļam uz objektu. Pasūtījumu apstiprinājumi iet caur servera mail() no adreses wordpress@, birojs lieto Google Workspace, rēķinus sūta grāmatvedības programma, un DNS ir divi SPF ieraksti: viens no hostinga, otrs no grāmatvedības programmas. Divu ierakstu dēļ SPF pārbaude beidzas ar kļūdu visām vēstulēm, arī biroja pastam. Nedēļā 4-6 pircēji zvana, lai pajautātu, vai pasūtījums pienāca, jo apstiprinājumu viņi neatrod.
Labojums aizņem divas darba stundas un dažas nedēļas novērošanas. Abus SPF ierakstus apvieno vienā ar Google Workspace, e-pasta API servisu un grāmatvedības programmu. DKIM ieslēdz Google Workspace un e-pasta API servisam. WooCommerce un kontaktforma sūta caur SMTP spraudni no info@ adreses, klienta adrese ir laukā “Atbildēt uz”. DMARC ieliek ar p=none un rua atskaitēm.
Pēc trim nedēļām atskaitēs redzams vēl viens sūtītājs: noliktavas programma, kas meistariem sūta ziņu par gatavu pasūtījumu. To pievieno SPF ierakstam un ieslēdz tai DKIM, pēc vēl divām nedēļām bez kļūdām politiku pārslēdz uz quarantine un vēl pēc mēneša uz reject. Zvanu par nepienākušiem apstiprinājumiem paliek 0-1 nedēļā, un SMTP spraudņa žurnālā redzams katrs apstiprinājums ar servera atbildi. Veikals ir mazs, tāpēc lielā sūtītāja prasības uz to neattiecas, bet Gmail un Yahoo prasības visiem sūtītājiem attiecas. Interneta veikala palaišanas sarakstā e-pasta pārbaude ir viena rinda, un šis piemērs parāda, kāpēc to vērts izdarīt pirms pirmā pasūtījuma.
Pārbaude 10 minūtēs
- Aizpildiet savu kontaktformu un izveidojiet testa pasūtījumu ar Gmail adresi, pēc tam vēlreiz ar Outlook.com adresi.
- Gmail atveriet vēstuli, izvēlnē blakus pogai “Atbildēt” izvēlieties “Rādīt oriģinālu”. Augšā redzamas rindas SPF, DKIM un DMARC: visām trim jābūt PASS.
- Turpat pārbaudiet, ka SPF un DKIM rindās minēts jūsu domēns, ne hostinga servera nosaukums.
- Ievadiet domēnu MXToolbox SPF un DMARC pārbaudē: SPF ierakstam jābūt vienam un ar ne vairāk kā 10 DNS vaicājumiem, DMARC ierakstam jāeksistē.
- Formas iestatījumos pārbaudiet laukus “No” (jūsu domēna adrese) un “Atbildēt uz” (apmeklētāja adrese).
- WooCommerce iestatījumos pārbaudiet sūtītāja vārdu un adresi visām vēstulēm.
- SMTP spraudņa žurnālā pārliecinieties, ka pēdējās nedēļas vēstules nosūtītas bez kļūdām.
- Pēc divām nedēļām atveriet pirmās DMARC atskaites un sarakstiet sūtītājus, kurus neatpazīstat.
Ko izdarīt šonedēļ
- Viens SPF ieraksts ar visiem sūtītājiem
- SPF ierakstā ne vairāk kā 10 DNS vaicājumu
- DKIM ieslēgts pastam, e-pasta API un katram citam sūtītājam
- DMARC ieraksts ar rua atskaitēm
- Mājaslapa sūta caur SMTP spraudni, ne servera mail()
- Laukā “No” jūsu domēna adrese, apmeklētājs laukā “Atbildēt uz”
- WooCommerce vēstules pārbaudītas Gmail un Outlook
- Pēc 4-6 nedēļām DMARC politika quarantine, pēc tam reject
Biežāk uzdotie jautājumi
Vai DMARC vajag, ja mājaslapa sūta tikai dažas vēstules dienā?
Gmail un Yahoo DMARC obligāti prasa tikai lielajiem sūtītājiem, bet tas ir vienīgais veids, kā redzēt, kas sūta jūsu domēna vārdā, un neļaut citiem to viltot. Ieraksts ar p=none neko neaptur un sāk sūtīt atskaites, tāpēc to vērts ielikt jebkuram uzņēmuma domēnam.
Vai domēnam var būt divi SPF ieraksti?
Nē. Ja SPF ierakstu ir vairāki, standarts RFC 7208 liek pārbaudei beigties ar kļūdu (permerror). Visi sūtītāji jāapvieno vienā ierakstā ar vairākiem include.
Vai SMTP spraudnis pats atrisina surogātpasta problēmu?
Daļēji. Spraudnis sūta vēstules caur īstu pasta serveri, bet SPF, DKIM un DMARC ieraksti jāieliek domēna DNS, un formas laukā “No” jābūt jūsu domēna adresei. Bez tā vēstules var nonākt surogātpastā arī caur SMTP.
Ko nozīmē kļūda 550 5.7.515 vai 4.7.27?
550 5.7.515 ir Outlook.com atteikums, ja sūtīšanas domēns neatbilst autentifikācijas prasībām. Gmail pagaidu kods 4.7.27 nozīmē SPF problēmu, 4.7.30 DKIM problēmu, bet 4.7.32, ka domēns laukā “No” nesakrīt ar SPF vai DKIM domēnu. Kods ir atpakaļ atsūtītajā vēstulē vai SMTP spraudņa žurnālā.
Vai p=reject var bloķēt arī manas īstās vēstules?
Var, ja kāds likumīgs sūtītājs vēl nav SPF ierakstā vai neparaksta ar DKIM. Tāpēc vispirms 2-4 nedēļas p=none un atskaites, tad quarantine, un reject tikai tad, kad atskaitēs vairs nav nezināmu sūtītāju.
Vai jāmaina hostings, ja vēstules nonāk surogātpastā?
Parasti nē. Mājaslapa var sūtīt caur uzņēmuma pastu vai e-pasta API servisu, un hostings paliek tas pats. Hostingu vērts mainīt citu iemeslu dēļ, piemēram, ātruma, par ko rakstījām rakstā par to, kas notiek divās sekundēs pēc lapas atvēršanas.
Ja pieteikumi pazūd un nav skaidrs, kur
Mājaslapu uzturēšanā pārbaudām domēna SPF, DKIM un DMARC ierakstus, ieliekam SMTP spraudni, nosūtām testa vēstules uz Gmail un Outlook un sekojam DMARC atskaitēm, līdz politiku var pārslēgt uz reject. Apskatiet mājaslapu uzturēšanu vai uzrakstiet savu domēnu un to, kuras vēstules nepienāk, un mēs pateiksim, kura no trim pārbaudēm neiziet. Tālrunis: +371 25 640 062.
Avoti
- Google: Email sender guidelines (Gmail palīdzība)
- Google: Email sender guidelines FAQ (izpilde no 2025. gada novembra, kļūdu kodi)
- Neil Kumaran, Google: New Gmail protections for a safer, less spammy inbox (03.10.2023)
- Yahoo Sender Hub: Sender Requirements & Recommendations
- Microsoft: Strengthening Email Ecosystem: Outlook’s New Requirements for High-Volume Senders (02.04.2025, atjaunināts 30.04.2025)
- RFC 7208: Sender Policy Framework (SPF), 2014
- RFC 6376: DomainKeys Identified Mail (DKIM) Signatures, 2011
- RFC 9989: Domain-Based Message Authentication, Reporting, and Conformance (DMARC), 2026
- RFC 9990: DMARC Aggregate Reporting, 2026
- WordPress Developer Resources: wp_mail()
- WordPress.org: spraudnis FluentSMTP
- Gmail palīdzība: Trace an email with its full header